
【企業組織を狙うメールを悪用した攻撃の手口とその対策】
[独立行政法人情報処理推進機構]からの「お知らせ」です
電子メール(以後「メール」と記載)は、取引先等とのビジネスや日常の業務を行うために欠かせません。それ故に、攻撃者にとっても企業組織を攻撃するための格好の道具になります。
メールを悪用した攻撃では、「人の心理的な弱点に付け込む」もしくは「相手に対する信頼感を逆手に取り」ターゲットを騙すソーシャルエンジニアリングの手法が昔から多用され、その手口には大きな変化はありません。例えば攻撃者は、自社の社長を騙るなりすましメールを役職員に送り付けます。その際、内容が唐突かつ不自然であっても、相手を知っていることによる信頼感があるが故に、メールのURLリンクをクリックする等、社長になりすました攻撃者の指示に従ってしまうことがあります。そのため、メールを悪用した攻撃の被害が後を絶ちません。
IPAが開設している「企業組織向けサイバーセキュリティ相談窓口」には、こうした攻撃の被害に関する相談が多数寄せられています。
本レポートでは、企業組織を狙うメールを悪用した攻撃の手口、発生する被害、対策を解説します。本レポートの読者は、中小企業のシステム担当者や情報セキュリティ担当者を想定していますが、メールを悪用した攻撃は、組織の誰もがターゲットとなり得ます。そのため、組織全体に対策を浸透させる必要があります。本レポートで解説している「様々な攻撃の手口」を知り、被害を防ぐための「事前の対策」や被害が発生した後の「事後の対応」に役立ててください。
1.メールを悪用した攻撃と発生する被害の概要
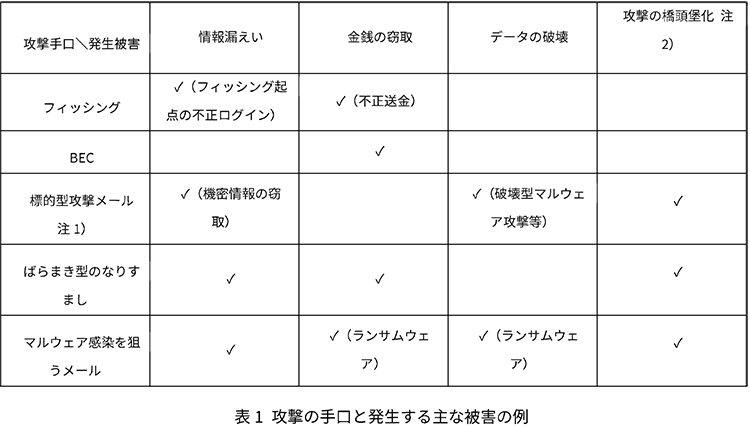
表1は、メールを悪用した攻撃の手口と発生する主な被害をまとめたものです。
- 表の左側1列目に、攻撃の手口を示します
- 2列目以降に、発生する被害を示します。各攻撃手口において、「✓」を付けた被害が発生することを示しています。
このように、メールを悪用した攻撃を起点として、様々な被害が発生する可能性があります。各手口や被害の詳細は2章で解説します。
注1)
標的型攻撃は、産業スパイのような「組織的犯罪グループ、もしくは犯罪者」が行っている場合に加え、国家支援型の組織犯罪グループが関与している場合もあり攻撃者は多様である。国家支援型の標的型サイバー攻撃では、機密情報の窃取や攻撃の橋頭堡化に加えて、システムの破壊等の妨害工作を目的とした攻撃が行われる場合もある。
注2)
攻撃者が認証情報の窃取やマルウェアを用いて組織のネットワークに侵入した後の足がかりを築くことを「攻撃の橋頭堡化(きょうとうほ)」と呼ぶ(詳細は2.5章 被害を参照)。
2.攻撃の手口と発生する被害
本章では、メールを悪用して企業組織を狙うそれぞれの攻撃手口と発生する被害について解説します。
2.1 フィッシング
■ 手口
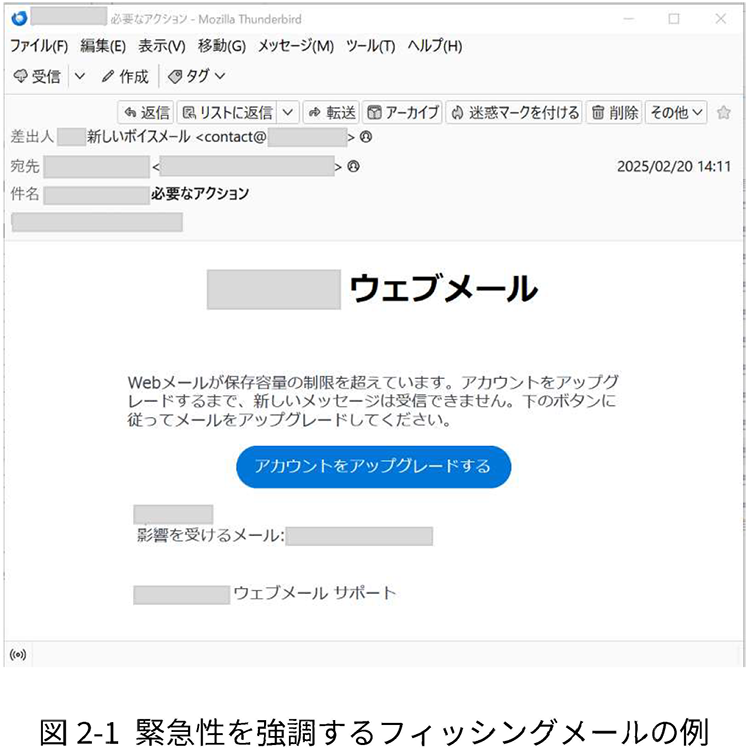
フィッシングとは、実在する企業組織やサービスを騙るメールやSMSを送りつけ、偽サイト(フィッシングサイト)に誘導し、認証情報を入力させる等で情報を詐取する手口です。メールの受信者を「緊急性を煽る文面」等で焦らせて、メール文中の偽サイトへのURLリンクをクリックさせることで、偽サイトに入力した情報を詐取します。
フィッシングメールの典型的な手口は「緊急性を強調」することです。例えば、メールボックスの保存容量制限を超えたため「新しいメールが受信できないという緊急性」を強調して 、その対応と称したURLリンクをクリックさせます。URLリンクをクリックすると、メールサービスの偽のログイン画面(フィッシングサイト)に誘導され、入力したIDとパスワードを奪われます(図2-1)。
フィッシングサイトの中には、偽サイトに入力させた情報をその場で抜き取って、攻撃者が正規サイトに入力を行う「リアルタイムフィッシング」を行うものがあります。リアルタイムフィッシングを行うサイトは、SMSや認証アプリを使用した多要素認証を突破しようとします。リアルタイムフィッシングでは、偽サイトにID・パスワードを入力すると、続けて多要素認証のためのワンタイムパスワードを入力する画面が表示されます。攻撃者は、被害者が偽サイトと知らずに入力したID・パスワード・ワンタイムパスワードを奪い、その場で悪用することによって多要素認証を突破して不正ログインを行います。(図2-2)
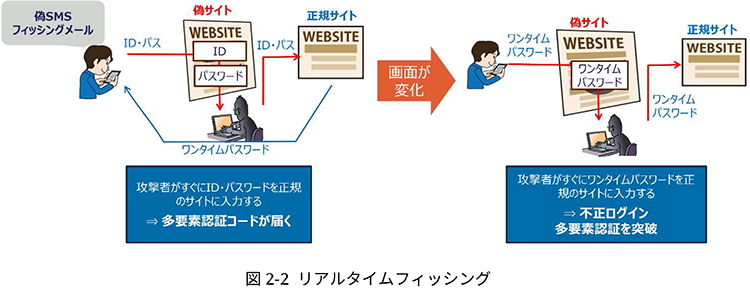
リアルタイムフィッシングは、多要素認証を突破するための手段として攻撃者が使用することが増えており、不正ログインにつながる大きな脅威となっています。そのため、リアルタイムフィッシングを使った攻撃に対する注意喚起が各機関から出されています。
▼金融庁:フィッシング耐性のある多要素認証等に係る官民一体・業界横断的な広報について(広報チラシフィッシング耐性のある多要素認証編)
https://www.fsa.go.jp/news/r7/sonota/20260416-2/20260416-2.html
▼警察庁:サイバー空間をめぐる脅威の情勢等
https://www.npa.go.jp/publications/statistics/cybersecurity/index.html
令和7年におけるサイバー空間をめぐる脅威の情勢等について
2 インターネット空間を悪用した犯罪に係る脅威情勢-(2)メール・SMSを悪用する犯罪
(中略)
3.メールを悪用した攻撃への対策
セキュリティ対策には、以下の機能を持たせます。これは、メールを悪用した攻撃への対策に限らないセキュリティ対策全般の共通事項です。
- ガバナンスの整備(権限、役割分担の明確化)
- リスクの特定(保有する情報資産の棚卸と重要度の区分、情報資産を脅かす脅威の把握、脅威への対策状況の把握)
- 攻撃等の防御(特定したリスクへの対策、ルールの整備、ソフトウェアの更新管理、教育等)
- 攻撃等の検知
- インシデントへの対応
- インシデントからの復旧
1は組織のセキュリティ対策全体を統括・監督する機能、2~3はインシデント発生を防止するための「事前の対策」、4はインシデントにつながる「攻撃の検知」、5~6はインシデントが発生した際の「事後の対応」になります。
本レポートが対象としている中小企業においては、事前の対策(基本的な対策を含む)が重要です。一方で、巧妙な手口を使ったサイバー攻撃を受けた場合、事前の対策だけではインシデント発生を防ぎきれない場合があります。そのため、検知と事後の対応を自社に求められるセキュリティレベルを加味して整備することを検討してください。
メールを悪用した攻撃に対する、「事前の対策」「攻撃の検知」「事後の対応」を、3.1章~3.3章で解説します。ルール等を整備する際は、メールを悪用した手口への対策のみならず、自社のセキュリティ対策全般をカバーした包括的な規定を作成することを推奨します。その際の参考資料として4章に示すガイドラインを参照してください。
3.1 事前の対策
フィッシングメールやなりすましメールによる被害を避けるために以下のルールを定めます。
■ 送金時の承認ルール
- 送金の承認ルールの整備(BECや、社長等になりすました詐欺対策)
■ 認証情報管理に関するルール
- 多要素認証(フィッシング等によるパスワード詐取への対策)の設定ルールを定める。インターネットから直接アクセス可能なサービスやシステム(SaaS、メール等)に関しては、多要素認証を必須とする
- 「長く・複雑で・使い回さない」パスワードの設定を組織内に徹底するための規定として、パスワード管理ポリシーを策定する
■ 教育・研修、訓練に関するルール
不審なメールや攻撃メールは、組織内の全ての役職員に届く可能性があります。被害を防ぐためには、情報システムやセキュリティ担当者のみならず、組織の全員が手口を知り意識を高める必要があります。そのために、以下に示す教育・研修や訓練を定期的に行い、その効果を確認する必要があります。
- 不審メールに関する教育や研修を、サイバーセキュリティ全般に関する教育・研修の一環として実施する。その中に、「事後の対応」で定めた報告手順の周知を含める
- 標的型メール訓練を行う。この際に、不審メール受信の報告を手順に従って行うところまでを演習する
また、社内で発生したインシデント情報を、被害に至らなかった「ヒヤリハット事例」を含めてセキュリティ担当部署に集約できる体制を作ります。情報の集約によって以下が可能になります。
- 集まった情報を分析することで既存対策の改善を行う
- 職員の教育・研修の機会に周知することによって組織全体の意識向上を図る
フィッシングメールや社長等を騙る不審メールは、文面や誘導手段が変化しています。そのため、教育・研修は、具体的な文面や手口を伝えると共に、「特定の文面に注意するだけでなく、不自然・不審なメールに対して広く意識を高める」ことができる内容にすることが望ましいと言えます。
加えて、以下に示す基本的なセキュリティ対策によって多くの被害を防ぐことが可能です。
▼情報セキュリティ10大脅威
https://www.ipa.go.jp/security/10threats/index.html
年毎の解説書[組織編]に記載した「共通対策」を参照
3.2 攻撃等の検知
マルウェアやフィッシングURLリンクのクリックに対する「攻撃の検知」として以下の対策を実施します。
- マルウェア対策ソフトによるリアルタイムスキャン
- UTM(Unified Threat Management:ファイアウォール、マルウェア対策、迷惑メール対策等を統合したネットワーク機器)を使った不正通信の監視・遮断やURLのフィルタリング
- メールサービスのフィッシング・迷惑メール対策サービスの使用
上記の手段で検知・遮断した脅威(例えば、危険な添付ファイルの開封)は、管理者が情報を一元管理できることが望ましいと言えます。例えば、各パソコンにインストールしたマルウェア対策ソフトが脅威を検知した際に、管理者に警報が届きかつ一定期間の検知状況の集計ができることが望ましいと言えます。
フィルタリング等の検知をすり抜けて受信ボックスにメールが届いた場合、利用者(役職員)が、攻撃メールを報告することも検知の一環と考えられます。そのために、事前の対策としての教育・研修・訓練を行うことが重要です。
3.3 事後の対応
3.3.1 利用者が行う対応
不審なメールが利用者(役職員)に届いた時点で、URLリンクのクリック等による被害の可能性が発生しています。「インシデントへの対応は」、被害の可能性が発生した時点から始まるとされています。そのため、不審なメールによる被害を発生させないために利用者が行うべき対応も事後の対応(インシデント対応)の中に含まれます。
■ 不審なメールが届いた場合
特に、緊急性を強調してURLリンクをクリックさせるメールや添付ファイルを開かせるメールに注意してください。
- URLリンクをクリックしない
- 添付ファイルを開かない
- 取引先等を装い緊急性を煽るメールには特に注意
- 少しでも不審に感じた場合は、メール以外の方法で相手に直接確認する
- 送信元のドメイン名が偽装されていないかを確認する 注 3)
- 社内のセキュリティ責任者等に通報する
- 件名や本文のキーワードをネット検索するのも有効
注 3)
ビジネスメール詐欺(BEC)では、取引先の正規ドメイン名とよく似た偽ドメイン名を使ったメールが送られる場合があるためこの点に注意する。メールソフトに表示される差出人は、送信元組織がSPFやDMARC等の送信元詐称対策を適切に行っていない場合は偽装が可能。そのため、差出人のドメイン名が一見正しい場合でも過信せず、メールに不審な点や不自然な点がある場合は、相手に直接確認を行う。
■ 不審なメールのURLリンクをクリックした、添付ファイルを開いた場合
利用者は、組織があらかじめ定めた初動対応を行った上で、社内のシステム管理者やセキュリティ担当者に連絡して指示を受けます。初動対応の例としては、以下があります。
- 誘導されたフィッシングサイト等にパスワードを入力した場合は至急変更する。同じパスワードを他のサービスでも使用していた場合、他のサービスのパスワードも変更する
- 添付ファイルを開いた場合、パソコンをネットワークから切断する
3. 3. 2 管理者が行う対応
以下のように、利用者が行う「報告手順、初動対応手順」、管理者が行う「対処手順」を定めます。
利用者からの不審メール受信の報告を受けた管理者は、あらかじめ定めた手順に従って対応を行います。
■ 利用者が行う報告手順、初動対応手順の作成
- 不審なメールが利用者に届いた際に、システム部門等に報告するルールを定める
- 報告先と報告の書式を定める(受信日時、送信元、URLリンク・添付ファイルの有無、URLリンククリック・添付ファイル開封の有無を含める)
- 利用者がメールの添付ファイルを開いた等の不審メールに誘導された操作を行った際に、利用者が行うべき初動対応を定める
■ 管理者が、利用者からの報告を受けて行う対応手順の作成
- 必要に応じて利用者への状況ヒアリングを行い被害発生時の状況を確認し、パソコンのフルスキャン、不正通信発生の確認等を行う
- 報告されたメールの危険度等に応じて、全役職員への注意喚起を行う
- メールフィルタリングの追加ルールを設定する
- 被害の拡大(取引先等への影響発生等)が考えられる場合、セキュリティ対策責任者へのエスカレーションを行うための判断基準を定める
- パソコンやサーバーがマルウェアに感染した場合、セキュリティ対策ソフト(マルウェア対策ソフト)を使って駆除する。マルウェアによる影響範囲が特定できない場合は、影響を受けた機器を初期化し、バックアップからデータを復元することで復旧を行う。
■ 警察や政府機関等への報告
- 被害が発生した場合や、国家支援型の標的型サイバー攻撃の可能性がある場合は必要に応じて警察や管轄省庁、政府系機関等への連絡等を実施する。
連絡先例
▼警察庁:サイバー事案に関する相談窓口
https://www.npa.go.jp/bureau/cyber/soudan.html
▼IPA:サイバーセキュリティ 相談・届出窓口一覧
https://www.ipa.go.jp/security/support/soudan.html
1.企業組織向けサイバーセキュリティ相談窓口
4.おわりに
ここまでに述べたように、メールを悪用した攻撃への対策は、以下の理由から「自社および取引先含めたサプライチェーン全体で取り組む」ことが重要です。
- メールを悪用した攻撃は組織のだれもがターゲットとなり得る
- メールを悪用した手口では、「人の心理的な弱点に付け込む」もしくは「相手に対する信頼感を逆手に取り」役職員を騙す手法が多用される
- 上記の対策として、教育・研修・訓練等の機会を通じて、「組織の全役職員が意識を高める」必要がある
- メールのフィルタリング等の技術的な検知対策をすり抜ける攻撃に対して、人(役職員)は、意識を高めることによって、第二の検知対策になり得る
組織内でセキュリティ対策に関するルールや規定等を定める際は、以下のガイドラインを参照ください。ガイドラインでは、中小企業向けに情報セキュリティ対策の考え方や、自社の事業の特徴・自社に求められるセキュリティ対策要件に応じて、段階的に対策を実施するための方策を紹介しています。
▼IPA:中小企業の情報セキュリティ対策ガイドライン
https://www.ipa.go.jp/security/guide/sme/about.html
組織全体の意識向上に取り組むためには、経営者の理解と支援が欠かせません。ガイドラインの「はじめに」と「第一部」では、組織がセキュリティ対策の取り組み等を行うために、経営者が率先して行うべきことを記載しています。
自社のセキュリティ対策を推進する際に、一般的な事項に関して分からないことがある場合は、IPAが開設している「企業組織向けサイバーセキュリティ相談窓口」にご相談いただくことが可能です。本窓口では、各種インシデントが発生した際の初動に関する相談も受け付けております。
▼IPA:サイバーセキュリティ 相談・届出窓口一覧
https://www.ipa.go.jp/security/support/soudan.html
1.企業組織向けサイバーセキュリティ相談窓口
ウイルス感染や不正アクセスの被害が発生した際、以下の届け出を行うことをご検討ください。ウイルス感染被害の拡大や再発の防止、不正アクセス被害の実態把握や同様の被害発生の防止に役立てるため、届出にご協力をお願いします。
▼IPA:コンピュータウイルス・不正アクセスに関する届出について
https://www.ipa.go.jp/security/todokede/crack-virus/about.html
詳しくは下記参照先をご覧ください
- 独立行政法人情報処理推進機構
- https://www.ipa.go.jp/security/support/abuse_email.html
 各種ご相談について、無料で診断いたします。